Domain sem-münchen.de kaufen?
Wir ziehen mit dem Projekt
sem-münchen.de um.
Sind Sie am Kauf der Domain
sem-münchen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sem-münchen.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **

Ähnliche Suchbegriffe für Intrusion Detection
Top-Angebote
Produkte zum Begriff Intrusion Detection:
-
Bildung und Hochschule, FachbücherWoran erkennt man gute Bildung? Wozu ist universitäre Bildung da? Bilden wir uns in der Wissenschaft, für die Wissenschaft oder für die berufliche Praxis? Welchen Nutzen hat überfachliche Bildung? Und welche Herausforderungen bestehen in der überfachlichen Lehre? Wie fruchtbar Interdisziplinarität sein kann, wenn sie nicht nur Teil einzelner Fächer, sondern Teil eines Hochschulsystems ist, zeigt das Beispiel des Leuphana College Lüneburg. In diesem Band werden hochschuldidaktische Projekte vorgestellt, diskutiert und im Kontext von Hochschulpraxis und Hochschulforschung verortet. Der Band richtet sich an Hochschulentwickler, Hochschuldidaktiker und Hochschullehrende gleichermassen und liefert wichtige Impulse für all diejenigen, die Universität und Hochschule weiterentwickeln möchten. Berücksichtigung finden sowohl Konzeptionen auf der mikro- als auch der makrodidaktischen Lehr-/Lernebene.32,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Organisation und Management von Studium, Lehre und Weiterbildung an Hochschulen, Fachbücher von Stefanie Kretschmer, Annika Maschwitz, Anke HanftDas Fachbuch "Organisation und Management von Studium, Lehre und Weiterbildung an Hochschulen" bietet eine umfassende Analyse der aktuellen Herausforderungen und Entwicklungen im Hochschulbereich. Angesichts der weitreichenden Veränderungen, die durch die Bologna-Reformen und die Anforderungen des lebenslangen Lernens entstanden sind, beleuchtet das Werk die Notwendigkeit für Hochschulen, ihre Strukturen und Angebote anzupassen. Insbesondere wird die Rolle der digitalen Lehr-Lern-Infrastruktur hervorgehoben, die durch die Corona-Pandemie an Bedeutung gewonnen hat. Die Autorinnen Anke Hanft, Annika Maschwitz und Stefanie Kretschmer diskutieren, wie Hochschulen auf die wachsende Heterogenität ihrer Studierenden reagieren und ihre Lehrangebote zielgruppengerechter gestalten können. Das Buch richtet sich an Fachleute und Entscheidungsträger im Hochschulbereich, die sich mit der Professionalisierung von Organisation und Management in Studium und Lehre auseinandersetzen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
Top-Angebote
Produkte zum Begriff Intrusion Detection:
-
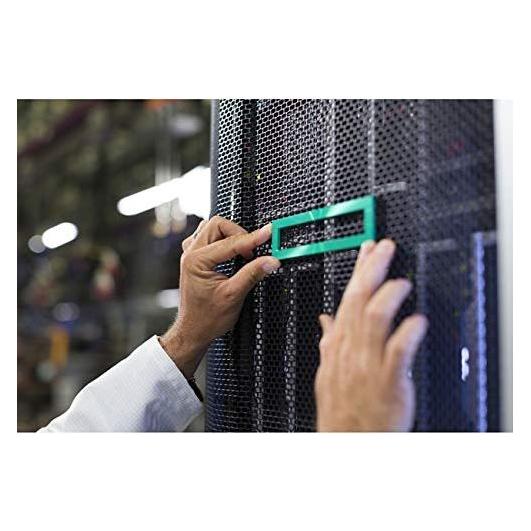
HPE E Chassis Intrusion Detection Kit to ProLiant DL360 G10, Server ZubehörDas E Chassis Intrusion Detection Kit für den HPE ProLiant DL360 G10 ist eine spezialisierte Sicherheitslösung, die entwickelt wurde, um unbefugte Zugriffe auf den Server zu erkennen und zu melden. Dieses Kit ist ein unverzichtbares Zubehör für Unternehmen, die Wert auf die Sicherheit ihrer IT-Infrastruktur legen. Es bietet eine zuverlässige Möglichkeit, potenzielle Bedrohungen frühzeitig zu identifizieren und zu verhindern, dass unautorisierte Personen physischen Zugriff auf die Serverhardware erhalten. Die Installation des Kits ist unkompliziert und es ist speziell für die ProLiant DL360 G10-Modelle konzipiert, um eine nahtlose Integration zu gewährleisten. Mit diesem Kit können Unternehmen ihre Sicherheitsrichtlinien stärken und das Risiko von Datenverlusten oder -beschädigungen minimieren. - Erkennung von unbefugtem Zugriff auf den Server - Spezifisch für HPE ProLiant DL360 G10 entwickelt - Einfache Installation und Integration in bestehende Systeme.60,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bildung und Hochschule, FachbücherWoran erkennt man gute Bildung? Wozu ist universitäre Bildung da? Bilden wir uns in der Wissenschaft, für die Wissenschaft oder für die berufliche Praxis? Welchen Nutzen hat überfachliche Bildung? Und welche Herausforderungen bestehen in der überfachlichen Lehre? Wie fruchtbar Interdisziplinarität sein kann, wenn sie nicht nur Teil einzelner Fächer, sondern Teil eines Hochschulsystems ist, zeigt das Beispiel des Leuphana College Lüneburg. In diesem Band werden hochschuldidaktische Projekte vorgestellt, diskutiert und im Kontext von Hochschulpraxis und Hochschulforschung verortet. Der Band richtet sich an Hochschulentwickler, Hochschuldidaktiker und Hochschullehrende gleichermassen und liefert wichtige Impulse für all diejenigen, die Universität und Hochschule weiterentwickeln möchten. Berücksichtigung finden sowohl Konzeptionen auf der mikro- als auch der makrodidaktischen Lehr-/Lernebene.32,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Ähnliche Suchbegriffe für Intrusion Detection
-
Organisation und Management von Studium, Lehre und Weiterbildung an Hochschulen, Fachbücher von Stefanie Kretschmer, Annika Maschwitz, Anke HanftDas Fachbuch "Organisation und Management von Studium, Lehre und Weiterbildung an Hochschulen" bietet eine umfassende Analyse der aktuellen Herausforderungen und Entwicklungen im Hochschulbereich. Angesichts der weitreichenden Veränderungen, die durch die Bologna-Reformen und die Anforderungen des lebenslangen Lernens entstanden sind, beleuchtet das Werk die Notwendigkeit für Hochschulen, ihre Strukturen und Angebote anzupassen. Insbesondere wird die Rolle der digitalen Lehr-Lern-Infrastruktur hervorgehoben, die durch die Corona-Pandemie an Bedeutung gewonnen hat. Die Autorinnen Anke Hanft, Annika Maschwitz und Stefanie Kretschmer diskutieren, wie Hochschulen auf die wachsende Heterogenität ihrer Studierenden reagieren und ihre Lehrangebote zielgruppengerechter gestalten können. Das Buch richtet sich an Fachleute und Entscheidungsträger im Hochschulbereich, die sich mit der Professionalisierung von Organisation und Management in Studium und Lehre auseinandersetzen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knstliche Intelligenz in Forschung, Lehre und Hochschule, Fachbücher von Thomas Würtenberger, Max-Emanuel Geis, Manfred Löwisch, Dirk HeckmannDeutsch. Digitalisierung und Künstliche Intelligenz sind der grosse Zug unserer Zeit. Noch zögert der akademische Bereich bisweilen im Umgang mit dem über ihn hereinbrechenden Wandel. Darauf reagiert dieser Sammelband. Mit seinen 25 Beiträgen gibt er einen Überblick über die Herausforderungen, vor die die Künstliche Intelligenz die Hochschulen stellt. Der Bogen ist weitgespannt: Er reicht von einer ethischen Grundlegung der Künstlichen Intelligenz über ihre unionsrechtlichen Regelungen und datenschutzrechtlichen Eingrenzungen bis hin zu praktischen Fragen ihrer Umsetzung im Hochschulalltag. Zentrale Themen wie die Nutzung Künstlicher Intelligenz in Prüfungsverfahren, ihre Eignung für Berufungsverfahren oder der Umgang mit Fake Papers werden weiter erörtert. Trotz der sich abzeichnenden digitalen Revolutionierung des Hochschulbereichs bleiben die Beiträge den Grundsätzen des Wissenschafts- und Hochschulrechts verpflichtet, ein Spagat, der die Praxistauglichkeit dieses Bandes fördert.119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.